

Devlet destekli casus yazılımlara karşı mücadelesinde kullanıcıları bilgilendirmeye devam edeceğini söyleyen Apple, kullanıcıları nasıl uyardığını ayrıntılı olarak açıkladı. Geçtiğimiz gün casus yazılım geliştiren İsrailli NSO Group‘a dava açtığını açıklayan şirket, yeni önlemler alarak Apple kullanıcılarının güvenliklerini korumayı taahhüt ediyor.
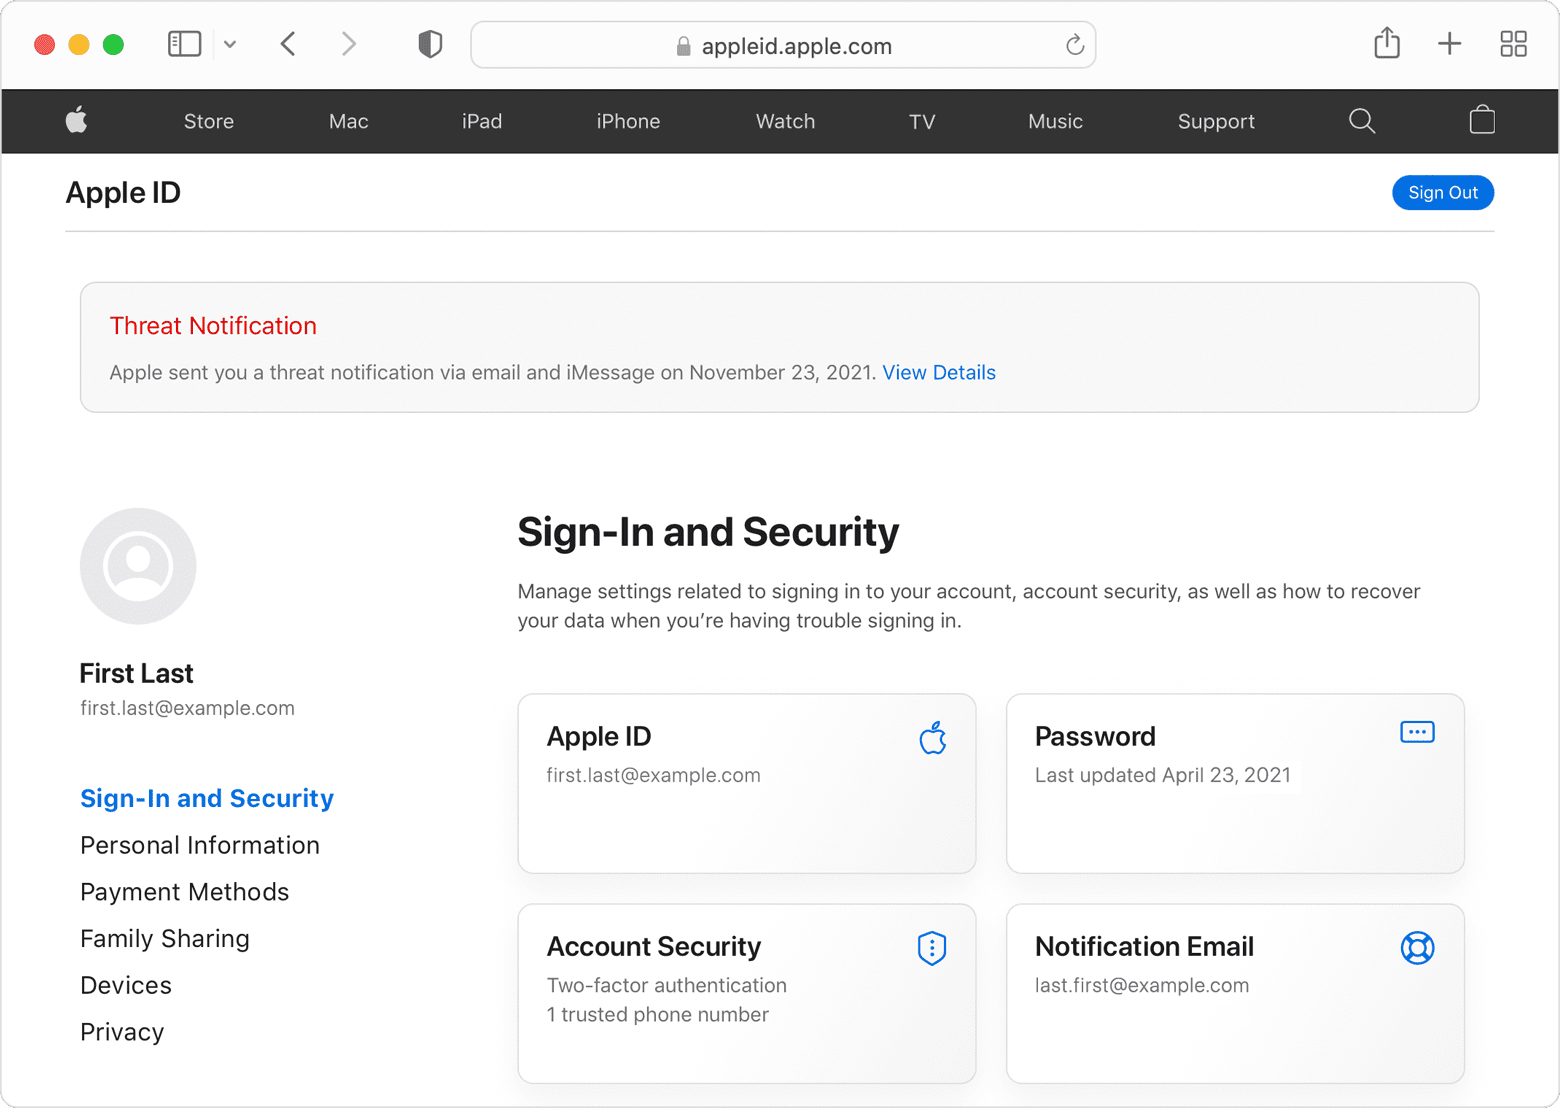
Apple kullanıcıları bir tehditle karşı karşıya kaldığında Apple Kimlikleriyle eşleşen adres ve telefon numaralarına hem e-posta hem de iMessage bildirimleri alacak. Ayrıca, appleid.apple.com‘u ziyaret ettiklerinde, tehdidin ne olduğunu ve ne zaman gerçekleştiğini gösteren belirgin bir “tehdit bildirimi” mesajı da görebilecekler.
Şirket, bu bildirimlerin kullanıcılardan asla bağlantılara tıklamalarını, içerik indirmelerini veya şifre ve doğrulama kodları gibi giriş bilgilerini paylaşmalarını istemeyeceğini vurguladı. Bunun yerine kullanıcılardan uyarıları doğrulamak için Apple ID web sitesini ziyaret etmeleri istenecek. Bir Apple tehdit bildiriminin orijinal olduğunu doğrulamak için appleid.apple.com’da oturum açıldığında, Apple bir tehdit bildirimi gönderdiyse, oturum açtıktan sonra sayfanın üst kısmında açıkça görünecek.
Devlet destekli saldırıların çok iyi finanse edilmiş ve saldırılarının zamanla geliştirildiğini belirten Apple, bu tür saldırıları tespit etmek, genellikle kusurlu ve eksik olan tehdit istihbarat sinyallerine dayandığını vurguladı. Bu açıklamaya göre bazı Apple tehdit bildirimlerinin yanlış alarm olması veya bazı saldırıların algılanmaması mümkün.
Apple, kullanıcılara kendilerini siber suçlulardan ve kötü amaçlı yazılımlardan korumaları için bazı önerilerde bulundu. Kullanıcılar, cihazlarını en son güvenlik düzeltmelerini içeren en son yazılıma güncellemeli, cihazları bir şifre ile korumalı ve Apple ID için iki faktörlü kimlik doğrulama ve güçlü bir parola kullanmalı.

